安天ATID威胁情报综合分析平台 - 威胁情报查询、关联分析、线索研判、威胁追踪溯源

logo 安天ATID威胁情报综合分析平台 | 威胁情报查询、关联分析、线索研判、威胁追踪溯源
安天威胁情报综合分析平台
搜索示例:190.13.160.19 f1799d11b34685aa209171b0a4b89d06 tonholding.com zosianuszka@wp.pl https://zzznan.com/wp-includes/swift/00385/1789ps1r-000935/
今日安全简报(20261117 06:00:00)
1.
简报图片
1、 朝鲜组织利用公开备忘录服务投递NodeLinkRAT
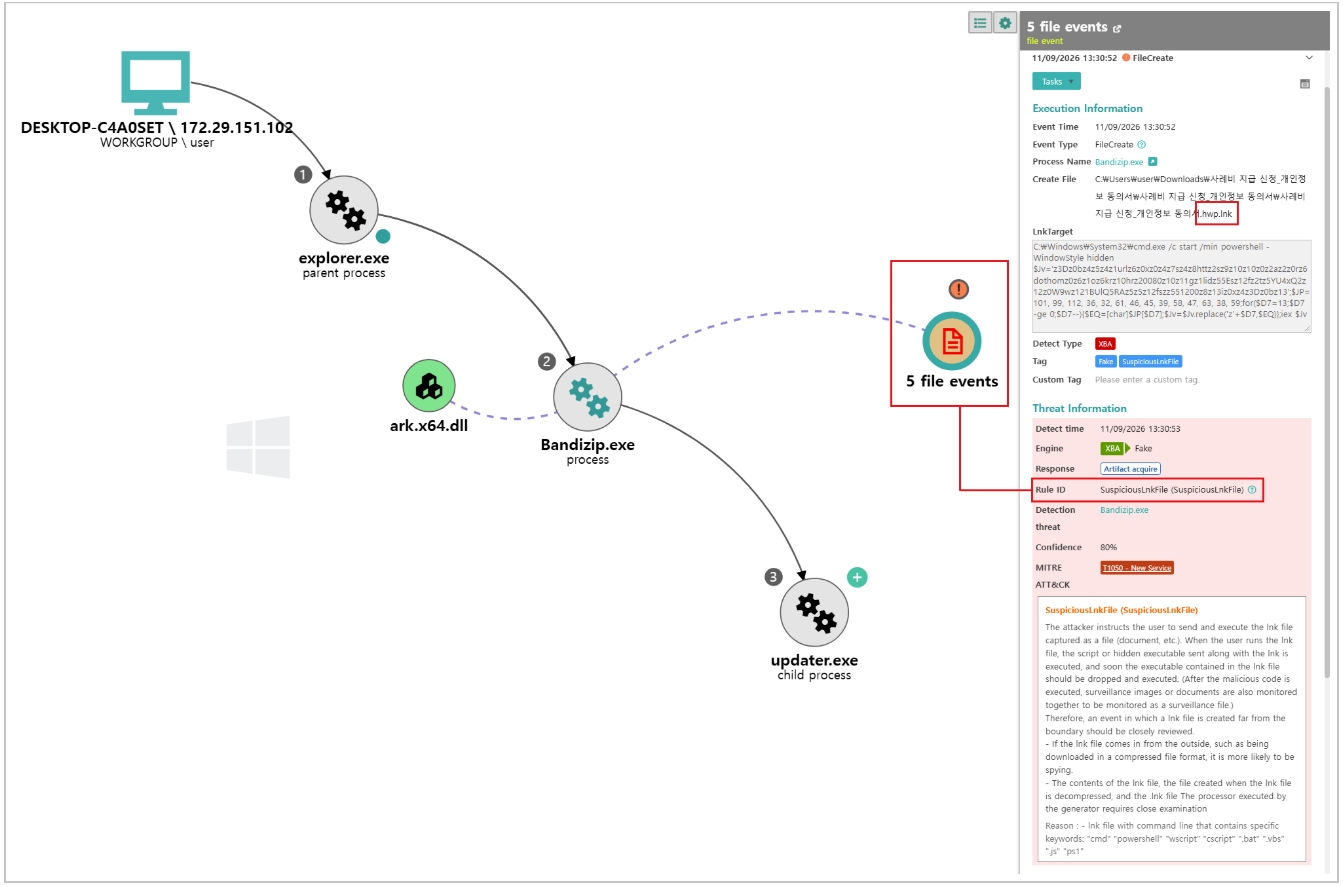
韩国安全厂商披露,2026年9月12日至18日期间,威胁行为体冒充韩国国会议员办公室高级秘书,以"出席费申请表"为诱饵,针对9月9日研讨会参会者实施鱼叉式网络钓鱼。首封邮件故意不带附件以引诱回复,随后利用国内网盘大容量附件功能投递含恶意LNK的压缩包。LNK执行后下载的二级脚本通过计划任务实现持久化,并定期从攻击者发布在公开备忘录服务上的恶意脚本获取指令,将该服务作为附加C2使用。其执行体为官方签名的node.exe、运行环境与依赖均来自官方站点,使仅凭下载地址难以判定恶意。该工具以日本服务器为C2,并借助韩国免费域名服务生成的域名伪装,其中"nid"前缀模仿Naver登录域名以降低收件人警惕。攻击的TTP、基础设施偏好与诱饵主题均与朝鲜背景黑客组织相似。
2.
简报图片
2、 FBI披露ARTEX工具被用于全球多起网络攻击事件
安全研究人员观测到多个威胁团伙滥用开源Go语言自主渗透测试框架ARTEX实施攻击,该工具可对接Claude、GPT、DeepSeek、GLM等外部大模型,由AI代理完成侦察、漏洞探测、漏洞利用、权限提升与数据窃取,部分入侵从初始目标抵达高权限访问耗时不足三小时。该项目2026年7月发布于GitHub,原作者在2026-10-08删除仓库,但社区复刻、归档副本以及商业版ARTEX-PRO持续流通。截至11月初公开暴露的ARTEX控制台超过1600个。该工具被用于ConnectWise供应链事件,攻击者尝试对2250余个Microsoft 365租户执行认证;专家观测到该工具针对14个国家200余家机构开展自动化攻击,至少造成9家机构被攻陷。MalwareMust-Die同期发布针对ARTEX的开源检测特征包。
3.
简报图片
3、 ChainDrop供应链攻击事件复盘账号沦陷经过
安全研究人员披露,攻击者利用留存于被攻陷桌面设备的旧GitHub个人访问令牌,无需登录npm账号,直接经由GitHub CI/CD流水线向npm推送带恶意蠕虫的新版本。该蠕虫基于Mini Shai-Hulud,实现横向感染,最终感染444个npm软件包。事件爆发时,该维护者名下项目每周合计数十亿次下载量。攻击者篡改发布流水线,尝试持续推送恶意版本。受害者初期完全失去GitHub、npm账号登录权限,只能依靠邮件渠道联系GitHub、npm安全团队,npm下架恶意包,安全团队恢复账号后,仓库内仍然残留恶意分支,维护者需要自行隔离环境清理仓库。
4.
简报图片
4、 ArcticRAT木马集成LLM实现窃取数据自动解析
AndroidRAT
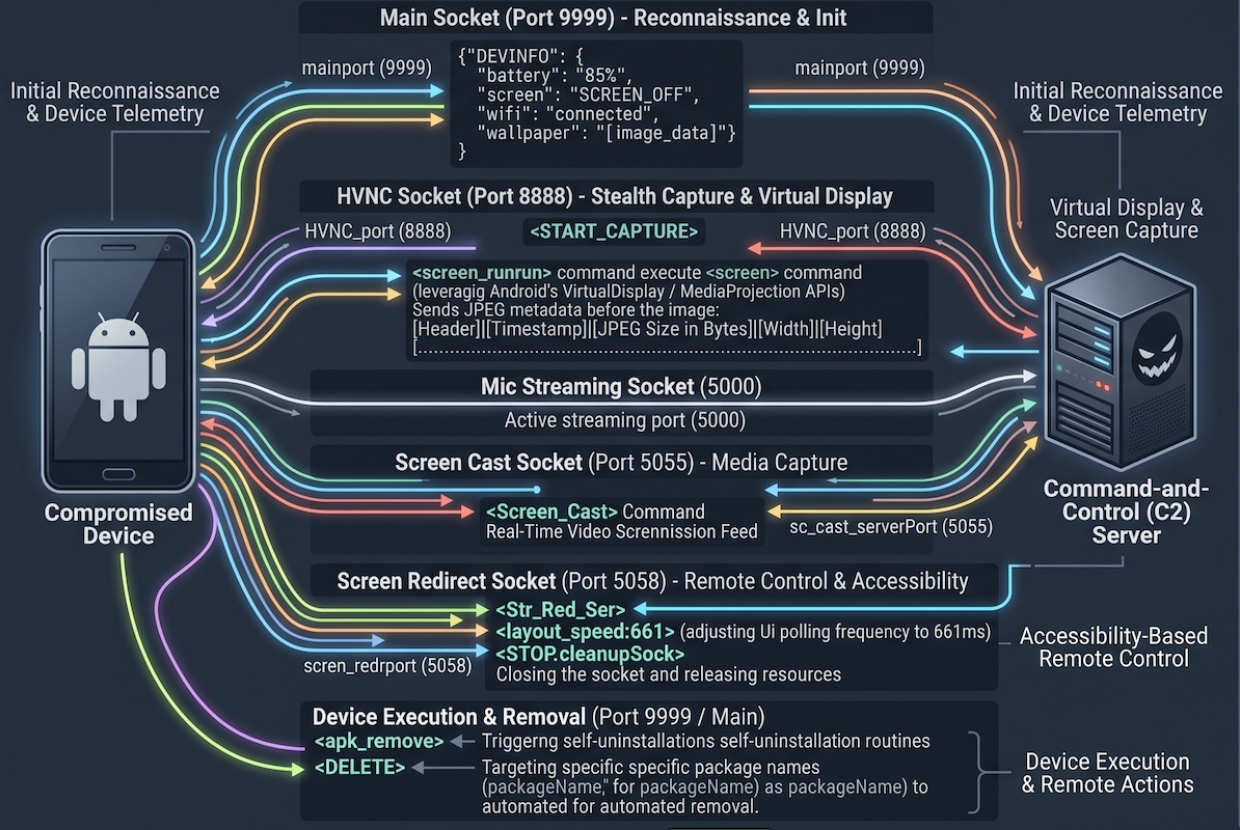
安全研究人员追踪ArcticRAT安卓远控木马家族,该家族最早针对11款加密货币应用定向窃取信息,迭代后成为AI赋能企业级RAT;研究团队收集78个恶意样本、42个投放器样本、36个有效载荷,21条C2 IP,样本内共计嵌入129条独立控制指令。恶意程序通过仿冒Google Play钓鱼页面、恶意广告、短信钓鱼、第三方论坛传播,仿冒亚马逊、TikTok、加密货币应用图标。滥用安卓无障碍服务,借助VPN服务空路由屏蔽Play Protect遥测,释放二级载荷;支持HVNC隐形远程桌面、键盘记录、麦克风录制、虚假勒索弹窗、虚假锁屏界面骗取PIN、图案密码;还可以滥用Android11以上无线ADB调试接口,完成提权、修改锁屏凭证。
5.
简报图片
5、 台积电确认由于第三方员工数据发生泄露
台积电向美国SEC提交文件披露,威胁行动体在黑客论坛放出样本文件,宣称持有6.9GB台积电员工数据集,共计46000条员工记录,包含身份证号、住址、联系方式、银行信息,威胁者账号为SmithBianl,起拍竞价为3枚BTC约合65000美元,若无人购买将于2026-11-15全部免费外泄。台积电核验泄露样本,确认数据匹配其采购的某云服务商系统存储的数据,未发现台积电自有基础设施遭到入侵。泄露对象覆盖现任以及离职员工,事件不会对企业业务运营、客户数据产生影响。企业已启动受影响员工通知流程,聘请第三方网络安全企业开展事件处置。
6.
简报图片
6、 德国军用无人机遭网络攻击运作受干扰
德国防务科技企业Quantum Systems确认,2026年10月末遭受敌对行为者发起的网络攻击,攻击者对QBase地面控制任务规划软件的更新分发服务器实施入侵,投放恶意更新程序。QBase用于Vector侦察无人机(德军代号Falke)任务规划,德国军方出于安全考量将该型号无人机停飞,排除于近期军事演习之外。该企业研发侦察、拦截类无人机,产品列装德军,德国在2026年10月宣布出资采购数万架该公司拦截无人机供给乌克兰。企业研判遭受攻击的诱因是其公开对乌克兰提供装备支持。德国军事情报局MAD、国内情报机构BfV以及联邦网络安全局BSI介入调查,事件未披露攻击者归因。